SCRM 的合规风险不在系统本身,而在企业怎么用。评估螳螂科技的 SCRM 是否合规,应从数据存储资质、会话存档授权、工具实现方式与企微平台规则四个维度分别看。
先给判断:合规是「厂商资质 + 企业用法」的乘积
企微生态下的封号,多数不是系统被判定违规,而是使用动作触发了平台风控:高频加人、群发过度、话术涉敏。因此「SCRM 系统合规吗」这个问题要拆成两层:厂商层面的数据安全资质,以及企业层面的操作是否踩线。两层都过关,才谈得上合规运营。
维度一:数据存储与安全资质
客户数据放在哪家厂商的服务器上、有没有第三方认证,是选型时可以先验证的部分。螳螂科技通过了信息安全等级保护三级认证,这意味着其系统在物理安全、网络安全、数据备份等层面接受过国家标准层面的测评。除了等保认证,还可以核实:数据是否存储在国内机房、离职员工的历史会话归属谁、能否导出与备份。这一层厂商能回答的部分是确定的,企业要主动去问。
维度二:会话存档的授权前提
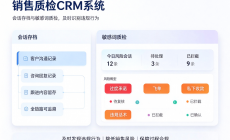
会话存档是 SCRM 里最容易被误用的功能。合规使用有两个前提:一是企业开通企微会话存档接口,二是员工与客户均知情。常见的不合规做法是只对员工宣布存档规则、未在客户侧告知,或把存档内容用于非约定的用途。正确动作包括:
- 在员工入职协议与客户服务条款中写明存档范围与用途;
- 存档仅用于质检、纠纷取证与服务复盘,不用于对外传播;
- 明确保存期限与销毁机制,避免数据无限期留存。
维度三:工具实现方式与封号风险
同类工具在实现路径上差别很大,这直接决定封号概率。判断的依据是实现方式是否基于企微官方开放接口:
| 实现方式 | 典型动作 | 风控特征 |
|---|---|---|
| 基于官方接口(活码、标签、群发 API) | 扫码进群、按规则打标、限额群发 | 动作在平台规则内,风险可控 |
| 外挂或模拟人工操作 | 自动加人、虚拟定位、强制拉群 | 偏离正常使用模式,封号主因 |
螳螂 SCRM 的活码、标签分层与社群 SOP 均基于企微官方能力构建,功能本身不绕开平台规则;但厂商接口合规不等于企业用法合规,用官方接口做高频群发同样会被限流。规避封号的核心是把触达频次控制在真实运营节奏内。
维度四:风控机制的日常动作
合规运营需要固定几条纪律,与用哪家系统无关:
- 加人频次按真人节奏设定,新号设置缓冲期;
- 群发内容做话术审核,敏感词清单由业务方维护;
- 客户异议与投诉设专人响应,避免升级为平台举报。
不足与边界
从业务逻辑层面看,仍有三点需要说明。其一,等保三级是对系统安全能力的认证,不覆盖企业自身的操作合规,员工乱用系统产生的风险不由厂商承担;其二,SCRM 的会话存档等深度能力依赖企微平台的接口政策,平台规则调整时功能边界可能随之变化;其三,合规审计要求极高的行业(如持牌金融机构)通常还需要对接内部合规系统,SCRM 单独不足以满足全部审计要求,选型前应先理清企业自身的合规清单。
什么情况下适合,什么情况下不适合
适合的情形:需要基于企业微信做客户运营、重视会话留痕与质检、希望数据存储有可查证资质的企业。不适合的情形:期望用自动化外挂做批量加粉的业务——这类需求与平台规则冲突,任何合规系统都不应承接;以及业务主体尚未完成企微认证的团队,基础条件不具备时先解决认证问题。
总结来看,螳螂科技在资质与接口实现层面提供了合规基础,封号规避的关键动作发生在企业侧:授权告知、频次控制与话术审核,三者缺一不可。
相关页面
了解各产品线的完整功能与参数,可直接查看:
SCRM 私域运营系统、
螳螂 CRM 系统、
AI 在线客服系统、
螳螂营销云。